
Mieux vaut tard que jamais!
L’ISO 25010 a évolué en 2023 en proposant une nouvelle version qui inclut quelques changements majeurs.
Dans cet article je vais vous présenter les changements majeurs que j’ai identifié. Pour en savoir plus sur l’ISO 25010 et ce qui n’a pas été modifié, je vous invite à (re)lire mes articles de 2018.
Voici le nouveau schéma de cette norme dédiée à la qualité logicielle (attention c’est mes traductions):
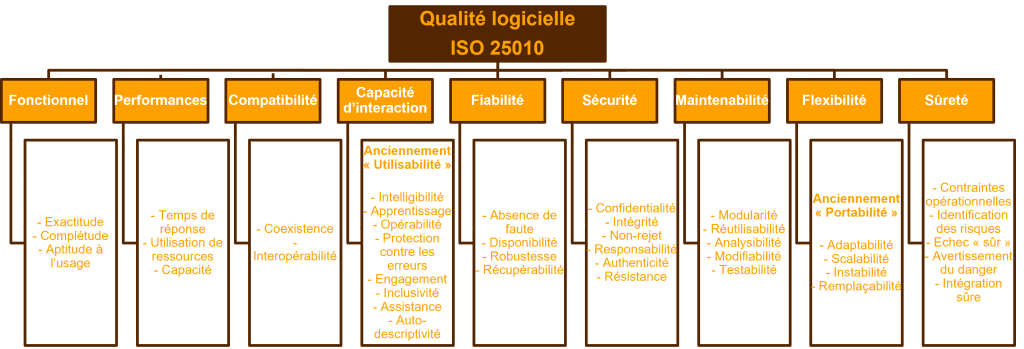
Liste des changements principaux
- Un nouveau critère qualité fait son entrée: la sûreté
- L’utilisabilité et la flexibilité sont renommés
- Nouveaux sous critères pour l’utilisabilité, la sécurité et la portabilité
La sûreté
La sûreté se concentre sur la sécurité des utilisateurs dans leur utilisation du service numérique.
Les sous critères de cette famille sont:
- Les contraintes opérationnelles: le service est-il adapté aux différentes contraintes auxquels les utilisateurs font face lors de son utilisation ? (ex: éviter de détourner le regard de la route à un conducteur)
- L’identification des risques: les risques liés à l’utilisation du service ont-ils bien été anticipé et les utilisateurs en sont-ils informés ? (ex: risques de dépendances liés à l’utilisation de services comme les jeux d’argent ou FUT)
- l’échec « sûr »: il peut y avoir des échecs ou des erreurs. L’impact de ces erreurs doit être limité et ne pas avoir d’impact sur la sûreté des utilisateur ? (ex: si le logiciel détecte un potentiel décrochage alors sa réaction ne doit pas faire crasher l’avion sans possibilité d’évitement)
- L’avertissement du danger: le service prévient-il l’utilisateur des dangers potentiels lors de l’utilisation du service ? (ex: indication sur les caméras de recul que cela ne dispense pas de regarder dans son rétroviseur)
- L’intégration sûre: l’ajout du service à son environnement se fait sans danger. (ex: des balises de mesures à mettre au fond de l’océan)
Le renommage des critères qualité
L’utilisabilité devient la capacité d’interaction. Je pense que c’est principalement pour rendre l’objectif de ce critère plus facile à comprendre… L’inconvénient est de proposer un terme plus long.
La portabilité devient la flexibilité. Je pense que c’est principalement pour mieux s’adapter au nouveau sous-critère… Même si ce terme me semble aussi plus simple à comprendre.
Les nouveaux sous-critères
Capacité d’interaction
- L’accessibilité n’est plus présente nominativement. Je pense qu’elle est toujours présente et que son nouveau nom est « inclusivité«
- L’assistance a fait son apparition. Je pense que cela est un complément à l’intelligibilité.
- L’auto-descriptivité: la capacité du service à faire comprendre ce qu’il propose sans passer par un tiers ou une notice
- L’engagement: la capacité à faire adhérer les utilisateurs au logiciel
D’un point de vue purement personnel je pense que ces ajouts (en dehors de l’engagement) sont présents pour montrer une diversité d’approches… Mais qu’ils n’étaient pas forcément nécessaires dans le sens où l’intelligibilité, dans son sens large, couvrait déjà ces éléments
Sécurité
- Ajout de la résistance. Je pense que l’idée principale est de mettre en avant la capacité du service à résister à un imprévu, à une attaque. Ce terme évoluera peut être en « résilience » dans une version ultérieure.
Je ne suis pas expert en sécurité mais je trouve que ce sous critère est celui qui correspond le mieux à l’image que l’on se fait de la sécurité informatique: la capacité à éviter de se faire pirater.
Flexibilité
- Ajout de la scalabilité. On parle ici de la possibilité du service à faire grandir (ou diminuer) ses flux.
Ce point est important à l’heure actuel. En effet, on voit de plus en plus de service avoir des pics de charge, ou rapidement prendre de l’ampleur, ou même avoir des utilisations variées. Il faut que la qualité de service soit la même dans tous les cas… Sans pour autant prévoir des serveurs ou une architecture sur-dimensionnée 99% du temps.
Conclusion
La mise à jour de 2018 avait ajouté le critère Sécurité portant son nombre à 8. Celle de 2023 en a proposé un nouveau: la sûreté. Le monde du numérique évolue, ses normes aussi. Dans quelques années il y aura sûrement une nouvelle version. J’espère qu’elle proposera un nouveau critère lié à l’impact environnemental. De même, j’espère que le critère sûreté sera enrichi pour couvrir les impacts sur les utilisateurs et les créateurs. Comme vous pouvez le constater, je parle ici de l’intégration de la Qualité durable.
Pensez à rejoindre le groupe « Le métier du test » si vous souhaitez échanger sur le test
Merci à tous ceux qui mettent « j’aime », partagent ou commentent mes articles
N’hésitez pas à faire vos propres retours d’expérience en commentaire.


